Salle informatique : sécuriser physiquement le réseau
La sécurité physique de votre réseau commence à la porte de la salle informatique et s’arrête à la dernière prise murale de la salle d’attente. Un attaquant qui atteint une baie ouverte ou un port libre contourne mots de passe et pare-feu. L’ANSSI en fait une mesure d’hygiène à part entière.
Ce qu’un accès physique ouvre en quelques minutes
Un serveur à jour, un pare-feu bien réglé et des mots de passe longs protègent contre ce qui arrive par le réseau. Ils ne protègent rien de ce qui arrive par la porte. Devant une baie ouverte, un visiteur laissé seul dispose de moyens simples et rapides :
- le port console d’un commutateur ou d’un routeur, qui donne la main sur la configuration avec un câble et un ordinateur portable ;
- une clé USB branchée sur un poste resté déverrouillé ou sur un serveur accessible en façade ;
- le débranchement d’un cordon d’alimentation ou d’une liaison montante, qui coupe un service sans laisser de trace numérique ;
- le vol d’un disque, d’une bande de sauvegarde ou d’un portable rangé sous un bureau ;
- un boîtier espion intercalé entre une prise murale et un poste, ou un enregistreur de frappe glissé derrière une unité centrale.
Aucun de ces gestes ne déclenche d’alerte dans une console de supervision. Toute la différence entre sécurité logique et sécurité physique tient là : la première surveille des flux, la seconde surveille des accès.
Les référentiels français ne traitent pas ce volet en annexe. L’ANSSI lui consacre la mesure 26 de son Guide d’hygiène informatique, paru en 2017 dans sa version à 42 mesures, sous un intitulé sans ambiguïté : contrôler et protéger l’accès aux salles serveurs et aux locaux techniques. Le texte exige des mécanismes de sécurité physique à l’état de l’art, qu’un attaquant ne contourne pas aisément.
La CNIL suit le même raisonnement : une fiche entière de son guide de la sécurité des données personnelles porte sur la protection des locaux qui hébergent serveurs et matériels réseau. La directive NIS2 étend la contrainte à dix-huit secteurs d’activité, dont les entités s’enregistrent auprès de l’ANSSI. Ce volet matériel complète les mesures décrites dans notre panorama de la sécurité informatique dans les entreprises.
L’accès à la salle informatique : qui entre, et comment le vérifier
Une salle informatique regroupe dans un local dédié serveurs, stockage, équipements actifs et arrivées opérateur. Sa fonction tient en un mot : concentrer. Réunir ces équipements dans un volume unique concentre aussi les protections, à condition que la pièce reste technique.
Une pièce dédiée, fermée, jamais un débarras
Les précautions élémentaires listées par la CNIL sont très concrètes : restreindre l’accès aux locaux par des portes verrouillées, installer et vérifier régulièrement une alarme anti-intrusion, poser des détecteurs de fumée et des moyens de lutte contre l’incendie, distinguer les espaces selon les risques. Un local technique partagé avec les archives, les cartons de fournitures ou les produits d’entretien casse cette logique. Chaque motif de passage ajoute une personne de plus qui détient une clé de vos locaux.
Clés, badges, journal et prestataires accompagnés
L’ANSSI demande des serrures ou un contrôle d’accès par badge, et proscrit les accès non accompagnés des prestataires extérieurs, sauf lorsque ces accès sont tracés strictement et limités à des plages horaires. Elle réclame aussi une revue régulière des droits, puis leur retrait au départ d’un collaborateur ou au changement de prestataire, codes d’accès compris.
Un journal des accès tenu à jour transforme un soupçon en fait vérifiable. La CNIL range parmi les mesures avancées l’enregistrement des visiteurs, la conservation des traces d’accès aux salles sensibles et une identification visible du personnel en zone restreinte. Le réflexe d’accompagner un inconnu, lui, se construit avec les équipes, comme le détaille notre article sur la sensibilisation à la cybersécurité en entreprise.
La baie fermée et le câblage protégé
Une porte verrouillée protège mal si la baie reste ouverte derrière elle. Dans beaucoup de PME, les serveurs cohabitent avec un atelier ou une réserve, et la baie devient la vraie limite de confiance.
Ce que la baie arrête vraiment dépend du matériel installé. Les baies fermant à clé, les coffrets muraux vitrés, les panneaux de brassage et les onduleurs figurent au catalogue d’un distributeur informatique qui vend aux intégrateurs, aux installateurs et aux entreprises sur compte professionnel. Azenn Connect, par exemple, regroupe ces références dans un même univers infrastructure réseau et sécurité, et publie des guides techniques sur la baie et sur l’onduleur, de quoi cadrer un besoin avant de commander.
Baie verrouillable, panneaux de brassage et cordons repérés
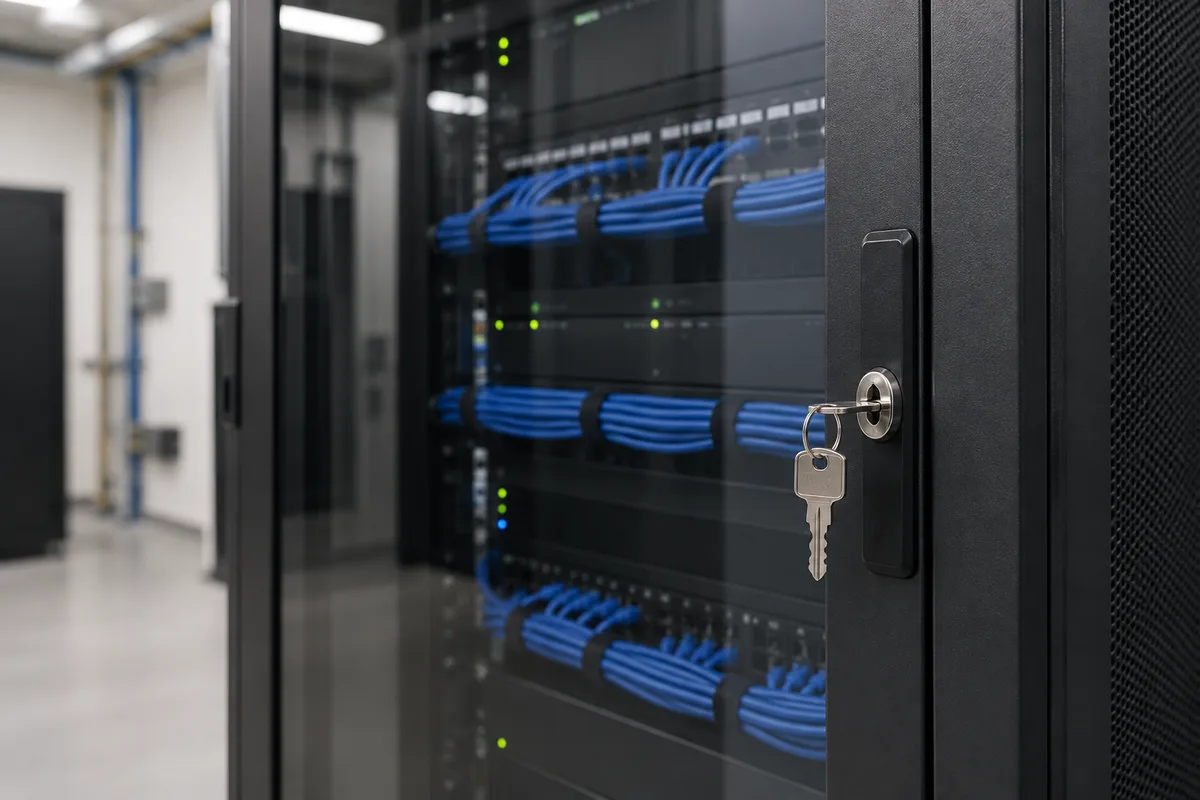
Une baie verrouillable ou une armoire informatique fermée écarte trois scénarios courants : le câble débranché par curiosité, le module optique emporté, le portable branché sur un port resté libre. La clé ne dort ni sur la serrure ni dans un tiroir de l’accueil.
Le brassage joue un rôle de sécurité que peu de dirigeants soupçonnent. Des panneaux de brassage et des cordons repérés donnent une correspondance lisible entre chaque prise murale et chaque port du commutateur. Sans ce repérage, personne ne sait quelle prise de la salle d’attente aboutit sur quel port, donc personne ne sait quoi désactiver.
Ports inutilisés, chemins de câbles et prises en zone publique
L’ANSSI ne laisse aucune marge d’interprétation sur ce point : les prises réseau situées dans des zones ouvertes au public, salle de réunion, hall d’accueil, couloirs ou placards, doivent être restreintes ou désactivées pour empêcher un attaquant de gagner facilement l’accès au réseau de l’entreprise. La mesure coûte une manipulation dans la configuration du commutateur.
Les ports inutilisés de la baie se traitent de la même manière, désactivés côté configuration et obturés côté matériel. Les chemins de câbles suivent la même logique. Un cordon qui traverse un couloir accessible, un faux plafond ouvert ou une réserve partagée s’expose au sectionnement comme à l’écoute. Faites passer les liaisons sensibles par des zones contrôlées, et repérez celles qui ne peuvent pas l’être.
Les équipements réseau qui vivent hors du local
Votre réseau ne s’arrête pas à la porte de la salle serveur. Une partie de l’infrastructure vit dans les couloirs, les faux plafonds et les bureaux, le plus souvent sans aucune protection mécanique.
- bornes wifi : fixées en hauteur, hors de portée d’une main tendue, plutôt que posées sur une armoire ;
- caméras et téléphones PoE : leur cordon RJ45 constitue un accès au réseau, débranchable en dix secondes dans un couloir ;
- imprimantes multifonctions : disque interne, journaux d’impression et documents oubliés sur le plateau de sortie ;
- postes en accès libre à l’accueil, en atelier ou en salle de pause : session verrouillée, châssis attaché, ports USB obturés.
Le cas des équipements alimentés par le câble réseau mérite une réponse technique. Un port qui alimente une caméra accepte tout aussi bien un ordinateur portable, donc la segmentation du réseau et l’authentification des équipements sur le port comptent autant que le verrou de la baie. Les consoles d’administration de ces matériels réclament, elles, un second facteur, sujet traité dans notre comparatif des méthodes de double authentification.
Les verrous de ports USB et les obturateurs de prises RJ45 se posent en une après-midi. Leur intérêt n’est pas d’arrêter un attaquant déterminé, mais de rendre son geste visible : un obturateur arraché se remarque, un câble branché discrètement, non.
Alimentation, environnement et vidéoprotection du local
L’énergie et l’environnement relèvent de la sécurité autant que de l’exploitation, puisque la disponibilité compte parmi les propriétés à protéger. Onduleur dimensionné et testé, détection de fumée, détection d’eau sous plancher technique, surveillance de la température : la CNIL range d’ailleurs l’entretien négligé de ces équipements parmi les erreurs à éviter. Notre dossier sur la continuité d’activité informatique traite cette chaîne en détail, du tableau divisionnaire au poste de livraison.
La vidéoprotection apporte ensuite la preuve qui manque au registre papier. Elle obéit à des règles précises. La CNIL admet les caméras aux entrées et sorties, sur les issues de secours, dans les voies de circulation et sur les zones de stockage de biens de valeur, ce qui couvre la porte d’un local technique. Elle interdit de filmer les salariés à leur poste de travail, les espaces de pause et les sanitaires.
Trois obligations encadrent votre installation :
- l’information : un panneau visible et permanent indique les finalités, la durée de conservation, le contact du responsable, les droits des personnes et la possibilité de saisir la CNIL ;
- la conservation : la durée n’excède pas un mois en principe, quelques jours suffisant le plus souvent à vérifier un incident ;
- les formalités : inscription au registre des traitements, information et consultation des représentants du personnel, autorisation préfectorale pour les lieux ouverts au public, analyse d’impact en cas de surveillance systématique à grande échelle.
L’accès aux images se limite aux personnes habilitées. Une visualisation à distance transformée en surveillance permanente des salariés sort du cadre posé par l’autorité.
Mettre au rebut et transporter les supports sans fuite
Un disque sorti d’une salle serveur transporte exactement les mêmes données qu’à l’intérieur. La CNIL demande un effacement sécurisé des supports avant toute mise au rebut, revente, réparation confiée à un tiers ou fin de contrat de location, et oriente vers des logiciels d’effacement ayant obtenu une certification de premier niveau délivrée par l’ANSSI, qui détruisent les données sans détruire le matériel.
Les interventions de maintenance appellent le même formalisme : journal des opérations, clauses de sécurité dans le contrat du prestataire, autorisation préalable pour toute prise de main à distance. Un technicien qui repart avec une carte contrôleur défectueuse emporte parfois un cache de données.
Un matériel déclassé qui attend sa reprise mérite le même traitement qu’un matériel en service. Une pile de vieux serveurs stockée dans un couloir, disques encore montés, reste une réserve de données exploitable par quiconque passe avec un sac. Ces équipements restent dans la zone contrôlée jusqu’à leur effacement.
Le transport mérite sa propre règle. Une bande ou un disque de sauvegarde qui quitte votre site voyage chiffré, dans un contenant fermé, avec une trace écrite du départ et de l’arrivée. Sans chiffrement, la perte d’un support pendant un trajet devient une violation de données à notifier.
L’audit en une visite : ce que voit un visiteur depuis l’accueil
La protection physique se contrôle sans outil. Partez de votre accueil, marchez jusqu’au local et notez ce qu’un inconnu verrait :
- la porte du local est-elle fermée à clé, et sa plaque annonce-t-elle son contenu ?
- le poste de l’accueil reste-t-il déverrouillé pendant une absence ?
- combien de prises RJ45 actives restent accessibles en salle d’attente et en salle de réunion ?
- la baie est-elle fermée, avec sa clé rangée ailleurs ?
- un cordon traverse-t-il un couloir, un faux plafond ouvert ou une réserve partagée ?
Les erreurs reviennent toujours dans le même ordre. Le local transformé en débarras, la porte calée par une chaise l’été pour évacuer la chaleur, la clé unique laissée dans un tiroir de l’accueil, la baie livrée avec ses clés restées sur la serrure, le plan de câblage jamais mis à jour depuis le déménagement, le prestataire laissé seul parce que le rendez-vous tombait un vendredi soir.
Prochaine étape concrète : refaites ce tour avec le responsable des locaux, photographiez chaque prise accessible, chaque équipement à portée de main et chaque porte qui ne ferme pas, puis datez une action par ligne. La liste tient sur une page, et son premier tiers se corrige avec un tournevis et une configuration de commutateur.